
Jogosultság-ellenőrzés megkerülése az AIMS eCrew alkalmazásban (CVE-2024-44450)
Norbert Bajko2025. március 3.
Bevezetés
Az AIMS eCrew alkalmazás a légitársaságok személyzetének segít a beosztásuk kezelésében és a személyes adataik elérésében.
Csapatunk több hozzáférés-vezérlési sérülékenységet talált az alkalmazásban. Röviden: a felhasználók korlátozott funkciókat érhettek el, megfelelő jogosultság nélkül módosíthattak adatokat, megkerülhették az adatvédelmi beállításokat, és még csak olvasható adatokat is átírhattak.
Hozzáférés-vezérlési sérülékenységek
Repülési naplóbejegyzések elérése légiutas-kísérői felhasználóval
A légiutas-kísérő szerepkörű felhasználó nem érhette el a Journey Log Entries menüt, ahogyan az alábbi képernyőkép is mutatja:
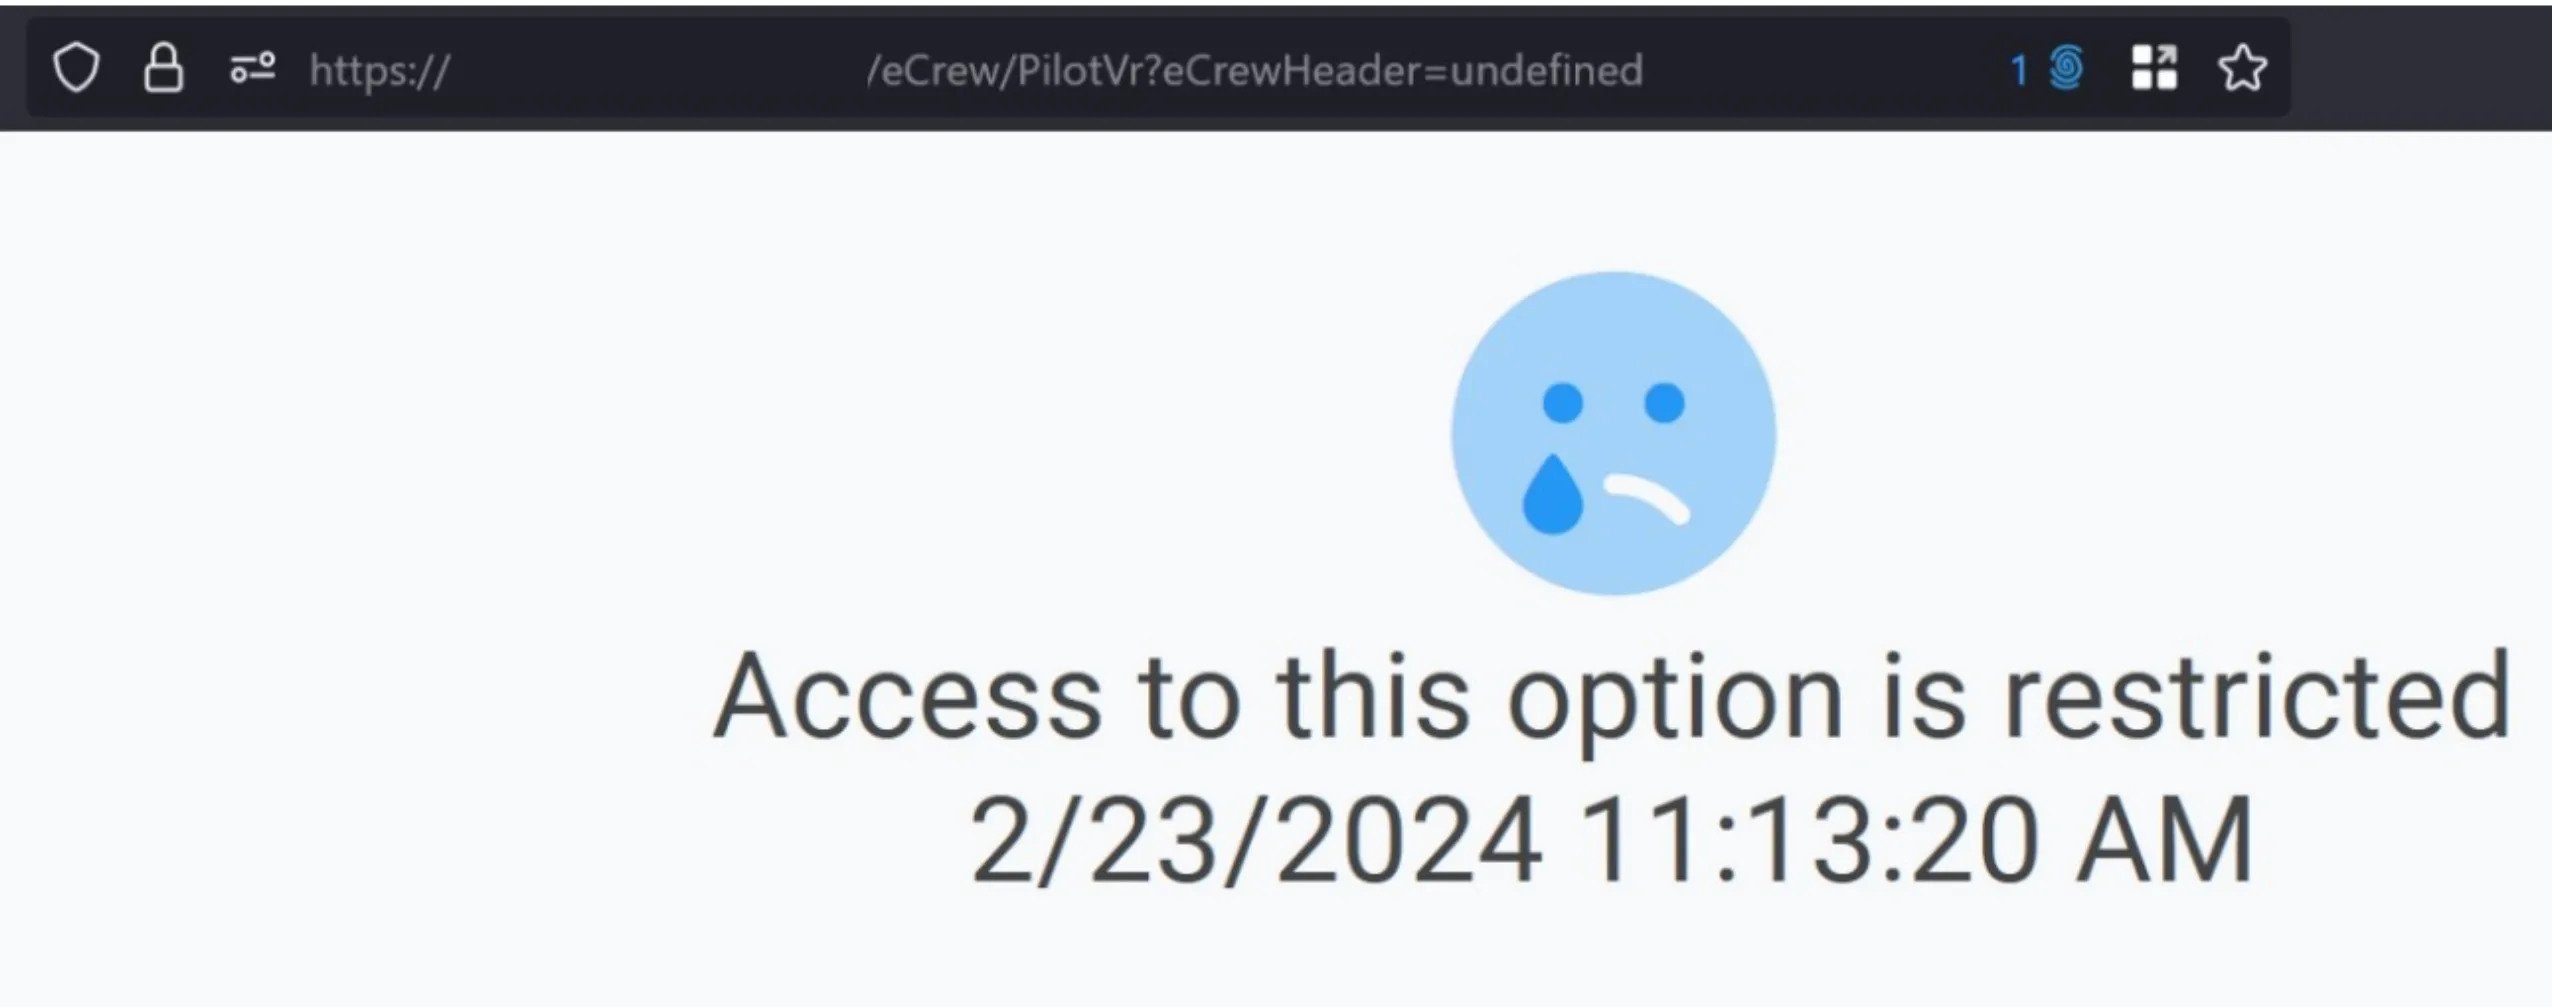
A megfelelő API-végpont közvetlen meghívásával azonban egy alacsony jogosultságú felhasználó is módosíthatta a naplóbejegyzést.
A repülési napló felszállási és leszállási adatokat, üzemanyagszinteket és más hasonló információkat tartalmazott, ezért a jogosulatlan módosítás jelentős következményekkel járhatott.
A szolgálati idő meghosszabbításáról szóló jelentések jogosulatlan módosítása
A repülésben a Discretion Report olyan jelentés, amelyet a parancsnokpilóta (PIC) vagy a légitársaság üzemeltetési részlege készít, ha előre nem látható körülmények — például időjárási késések, műszaki problémák vagy működési korlátok — miatt a repülési szolgálati időt (FDP) vagy a személyzet szolgálati idejét a szabályozási határokon túl meghosszabbítják.
Egy alacsony jogosultságú légiutas-kísérő ezeket a jelentéseket még a beküldésük után is módosíthatta. Ez súlyosan érintette az alkalmazásban tárolt adatok sértetlenségét.
Az adatvédelmi korlátozások megkerülése
A légiutas-kísérők járatokat cserélhettek egymással. A személyzet tagjai megoszthatták vagy elrejthették a beosztásukat. Ha valaki elrejtette azt, járatcsere közben értesítés jelent meg.
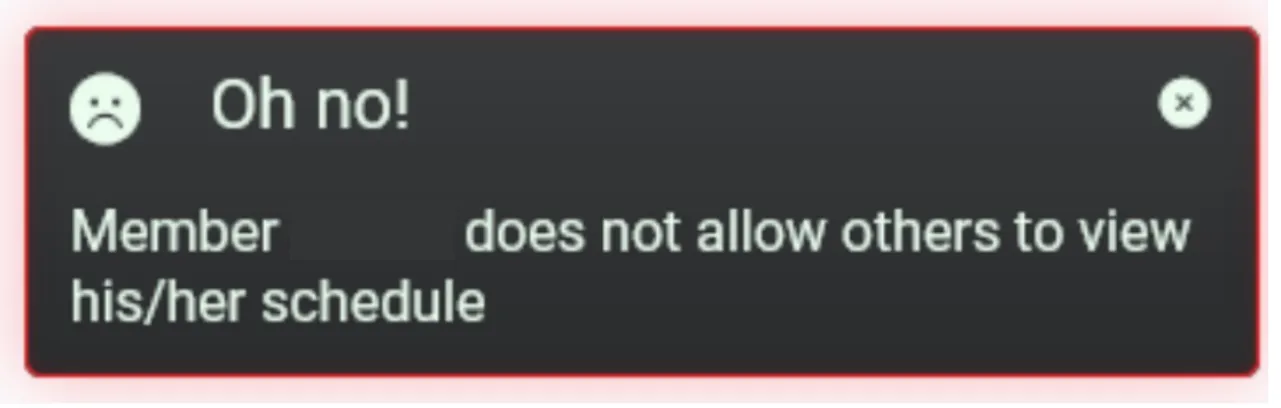
A beosztás megnyitására irányuló kérés így nézett ki:
POST /eCrew/TripTrades/getCrewDuties HTTP/1.1
[...TRUNCATED...]
Connection: close
crewmember=YYYYYYY&fromRqScreen=true
A fromRqScreen paraméter értékének false-ra módosítása önmagában megkerülte a korlátozást, és az alkalmazás visszaadta a célfelhasználó beosztását.
Általános ajánlások a hozzáférés-vezérlési hibák kezelésére
Az elmúlt évtizedben változott a webalkalmazásokban leggyakrabban előforduló sérülékenységek köre. Az injekciós hibák száma csökken, mert a keretrendszerek biztonságosabb megoldásokat kínálnak ezen a területen. Programozási szempontból azonban az injekciós hibák kezelése sokkal egyszerűbb, mint a hozzáférés-vezérlési problémák megoldása.
A jogosultságkezelést a szoftverfejlesztési életciklus korai szakaszában kell megtervezni és megvalósítani. Kritikus összetevőről van szó: egy már működő alkalmazásba utólag beépíteni korántsem ideális, és végül biztosan több erőforrást igényel.
Egy megfelelő jogosultságkezelési rendszer megtervezése nehéz feladat, és több tényezőtől függ. Általánosságban azonban az alábbiakat érdemes szem előtt tartani.
Összetett alkalmazásoknál nem jó megoldás a jogosultsági logika kódba égetése. Változnak a szabályzatok és előírások, az üzleti és felhasználói igények, és új funkciók készülnek. Ilyen körülmények között egy biztonságos jogosultsági rendszer fenntartása szinte lehetetlenné válhat. A skálázhatóság is egyre nagyobb kihívás, ahogy az alkalmazás összetettebbé válik és a felhasználói bázis gyorsan növekszik.
Gyakoriak az eltérések a frontend és a backend jogosultságai között. Sokszor a felület alapján úgy tűnik, hogy bizonyos funkciók le vannak tiltva, miközben ugyanaz a korlátozás a backend logikájában nem érvényesül. Hatékony megoldást kell kialakítani, amely ugyanazokat a szabályokat érvényesíti, és összhangban tartja a frontend és a backend ellenőrzéseit.
Fedezze fel a legfrissebb kiberbiztonsági híreket
Maradjon egy lépéssel a kiberveszélyek előtt a Naunet szakértői blogbejegyzéseivel! Ismerje meg a legújabb védelmi trendeket, technikákat és technológiákat, hogy növelhesse vállalkozása biztonságát. Csatlakozzon közösségünkhöz, és fejlődjön minden bejegyzéssel!

Megfelelés-vezérelt pentest, PTaaS és TLPT összehasonlítása: melyik behatolástesztelési stratégia illik vállalkozása rendszereihez és kockázataihoz?

Hogyan kapcsolja össze az együttműködés, az MI-támogatás és az architektúra-szemlélet a penetrációs tesztelést a változó rendszerekkel és kockázatokkal.

Az OpenClaw egy környezetben kapcsolja össze az üzeneteket, webes hozzáférést, eszközöket és hitelesítő adatokat. Ez a kényelem egyben biztonsági kockázat.

Az Evilginx 3 használata egyéni tanúsítványokkal
Két megoldás az Evilginx 3 közösségi kiadásának saját, akár wildcard TLS-tanúsítványokkal való használatára engedélyezett tesztelés során.

Egy red team felmérés során végzett adathalászat-szimuláció tanulságai a spamszűrőkről, a levelezési infrastruktúráról és a kézbesítésről.

Kevésbé feltűnő, mint az Nmap: ShadowProbe
A ShadowProbe több célpontra tervezett, kizárólag TCP-alapú portszkenner beépített ütemezővel, akár többhetes vizsgálatokhoz.