
E-mail-biztonság – 1. rész: az SPF, DKIM és DMARC alapjai
Norbert Bajko2025. február 20.
Bevezetés
Az e-mail-biztonság a vállalat átfogó kiberbiztonsági stratégiájának kritikus része. Az adathalászat továbbra is a zsarolóvírusok terjesztésének egyik fő módja, és ezek világszerte milliárd dolláros károkat okoznak. Bár a végponti észlelési és reagálási (EDR) megoldások sokat fejlődtek, a támadók folyamatosan alakítják a technikáikat e védelmek megkerülésére. Ezért olyan intézkedésekre is szükség van, amelyek eleve megakadályozzák, hogy a rosszindulatú levelek eljussanak a munkatársakhoz.
A megfelelően beállított e-mail-védelem jelentősen csökkentheti a sikeres adathalász kísérletek esélyét. Az e-mail-protokollokat azonban eredetileg nem a mai biztonsági kihívásokra tervezték. E hiányosságok kezelésére születtek az olyan iparági szabványos hitelesítési mechanizmusok, mint az SPF (Sender Policy Framework), a DKIM (DomainKeys Identified Mail) és a DMARC (Domain-based Message Authentication, Reporting & Conformance). Együtt ellenőrzik a feladó hitelességét, felismerik a hamisítási kísérleteket, és érvényesítik a biztonsági szabályokat.
Az SMTP megértése
Mielőtt mélyebbre mennénk, érdemes megérteni az SMTP-kommunikációt, az e-mail továbbításának folyamatát és az egyes összetevők szerepét.
SMTP-kommunikáció
S: 220 mail.naunet.eu ESMTP Postfix
C: HELO attacker.com
S: 250 mail.naunet.eu Hello attacker.com
C: MAIL FROM:<bob@attacker.com>
S: 250 OK
C: RCPT TO:<victim@naunet.eu>
S: 250 OK
C: DATA
S: 354 End data with <CRLF>.<CRLF>
C: Subject: Test Email
C: From: bob@attacker.com
C: To: victim@naunet.eu
C:
C: this is a test message
C:
C: .
S: 250 OK: queued as 12345
C: QUIT
S: 221 Bye
A fenti példa azt az SMTP-kommunikációt mutatja be, amelyben bob@attacker.com levelet küld victim@naunet.eu címére.
Az SMTP-kommunikációban különbséget kell tenni a borítékcímek és az e-mail-fejlécek között:
-
Borítékfeladó (
MAIL FROM):- Az SMTP-protokoll szintjén határozza meg a feladó visszaküldési címét.
- Erre a címre érkeznek a kézbesítési hibajelzések.
-
Borítékcímzett (
RCPT TO):- Az SMTP szintjén adja meg a címzettet.
- Meghatározza a levél útvonalát, de általában nem látható a végfelhasználó számára.
-
From (e-mail-fejléc):
- A levél fejlécében szerepel, és a címzett számára látható.
- Megfelelő biztonsági beállítások nélkül könnyen hamisítható; nem ez határozza meg a levél kézbesítését.
-
To (e-mail-fejléc):
- A levelezőprogramban mutatja a szándékolt címzettet.
- A
RCPT TOmezővel ellentétben pusztán tájékoztató jellegű, nem vezérli a kézbesítést.
Egyszerűen fogalmazva: a boríték szabályozza a levél továbbítását, a fejlécek pedig azt, hogyan jelenik meg a levél a címzettnél.
Sender Policy Framework (SPF)
Az SPF olyan e-mail-hitelesítési protokoll, amely a küldő levelezőszerver jogosultságának ellenőrzésével segít a hamisítás elleni védekezésben. Az SMTP MAIL FROM szakaszában a küldő IP-címét összeveti a domain DNS-ében TXT-rekordként közzétett engedélyezett címekkel. Az SPF beállításához az alábbi formátumú DNS TXT-rekord hozható létre:
v=spf1 ip4:<authorized-IP> include:<third-party-domain> -all
Az SPF az SMTP-kommunikáció kiemelt részeit ellenőrzi. A levelezőszerver a TXT-rekordban engedélyezett IP-címeket összehasonlítja a küldő IP-címével.
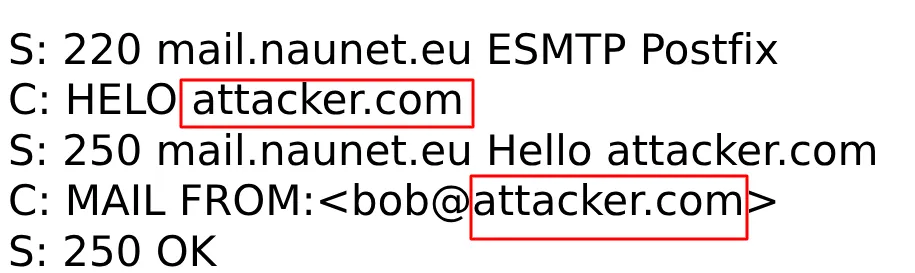
Fontos, hogy az SPF csak a HELO és MAIL FROM domaineket ellenőrzi. Ha egy támadó érvényes SPF-rekordot állít be az attacker.com domainhez, az SPF-ellenőrzés sikeres lesz. A végfelhasználónak megjelenített feladócím tehát SPF mellett is hamisítható lehet.
DKIM (DomainKeys Identified Mail)
A DKIM szintén e-mail-hitelesítési módszer, amely a levél sértetlenségét és a feladó hitelességét ellenőrzi. A küldő levelezőszerveren tárolt privát kulccsal kriptográfiai aláírást készít, és azt a levél fejlécéhez adja. A fogadó szerver a megfelelő nyilvános kulcsot a küldő DNS TXT-rekordjából kéri le az aláírás ellenőrzéséhez. A DKIM a fejlécek és a levéltörzs továbbítás közbeni módosítását is észleli.
A beállításhoz kulcspárt kell generálni, a nyilvános kulcsot közzétenni a DNS-ben (v=DKIM1; k=rsa; p=<public-key>), majd a levelezőszervert a kimenő levelek aláírására konfigurálni.
Egy DKIM-fejléc például így néz ki:
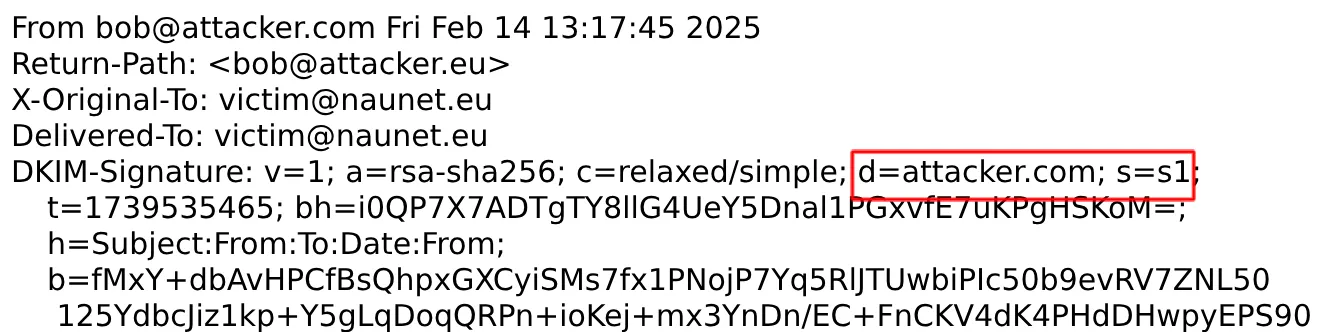
A DNS-ellenőrzések a d és s paraméterben megadott domain és selector alapján történnek.
Az SPF-hez hasonlóan, ha az attacker.com domainhez érvényes DKIM-kulcsok tartoznak, a DKIM-ellenőrzés sikeres lesz. E hiányosságok kezelésére vezették be a DMARC-ot.
DMARC
Önmagában sem az SPF, sem a DKIM nem ellenőrzi, hogy a hitelesített domain megfelel-e az Outlookban, Thunderbirdben vagy más levelezőprogramban megjelenített feladó domainjének. Itt lép be a DMARC (Domain-based Message Authentication, Reporting, and Conformance). Az SPF-re és a DKIM-re épülve ellenőrzi, hogy a levél teljesíti-e a hitelesítést (SPF és/vagy DKIM), és a From fejléc domainje illeszkedik-e a hitelesítéshez használt domainekhez.
Az illeszkedés (alignment) azt jelenti, hogy a From fejléc domainjének meg kell egyeznie az SPF MAIL FROM vagy a DKIM d= mezőben szereplő domainnel; a megengedett aldomain-kapcsolat az illeszkedési módtól függ. A DMARC-szabályzatok (none, quarantine, reject) meghatározzák, mit tegyen a fogadó szerver a sikertelen ellenőrzésű levelekkel. A kiemelt részek az illeszkedés ellenőrzésében vesznek részt.
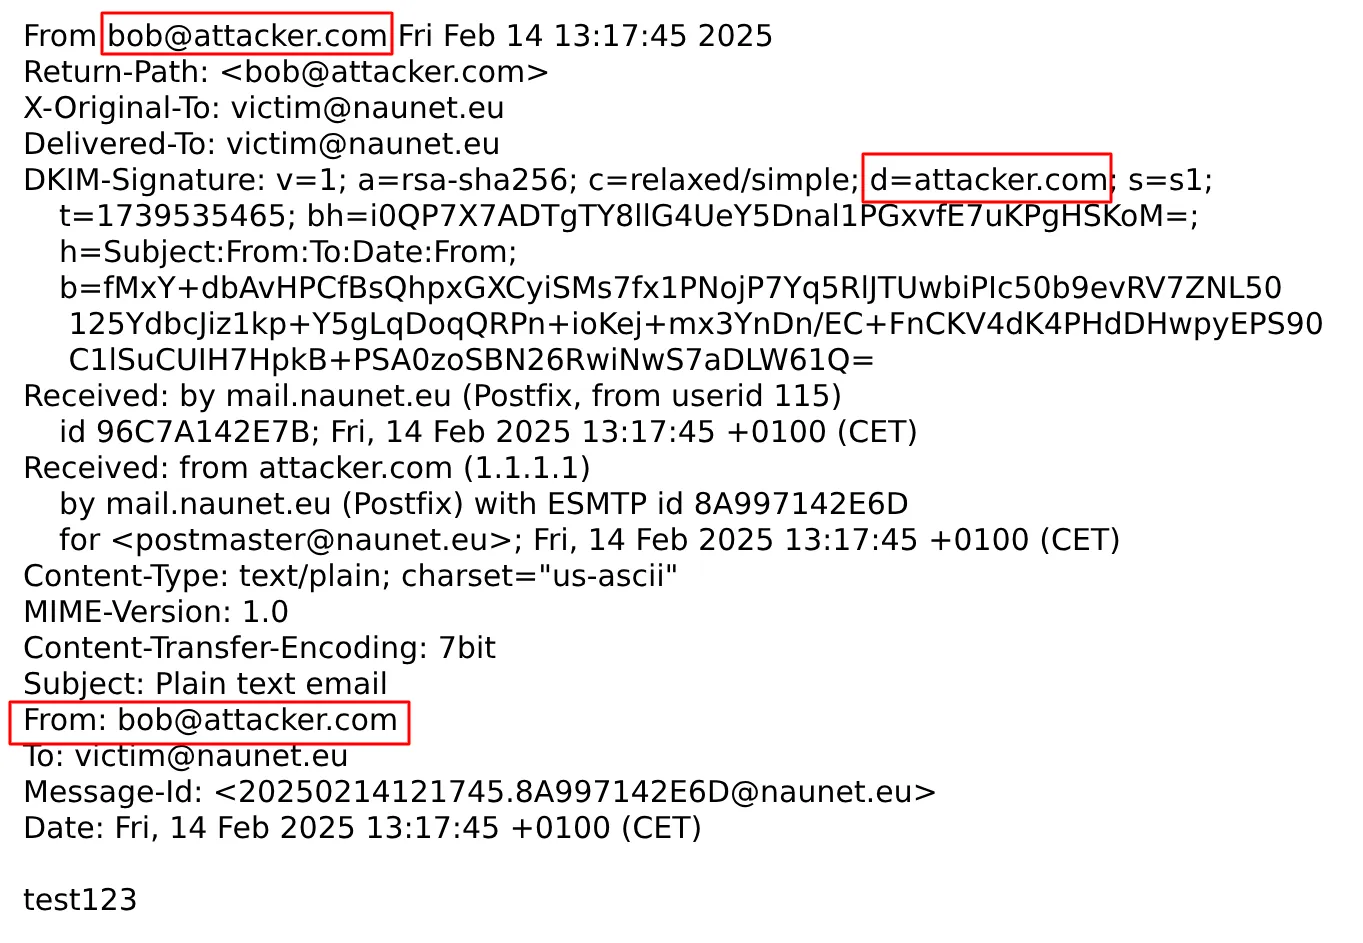
A szervezetek a DNS-ben egy TXT-rekorddal (_dmarc.naunet.eu) adhatják meg a szabályzatot, a jelentésküldési beállításokat és az érvényesítés szintjét. Például:
_dmarc.naunet.eu. IN TXT "v=DMARC1; p=reject; sp=quarantine; rua=mailto:dmarc-reports@naunet.eu; ruf=mailto:forensic-reports@naunet.eu; pct=100; adkim=s; aspf=r"
A legfontosabb tanulságok
- Megfelelő hitelesítési beállítások nélkül a támadók hamisíthatják a leveleket.
- Az SPF és a DKIM önmagában nem nyújt elegendő védelmet.
- A megfelelő szabályzatokkal beállított SPF, DKIM és DMARC jó alapot ad a biztonságos levelezéshez.
A következő részben e technológiák lehetséges megkerüléseit vizsgáljuk meg.
Fedezze fel a legfrissebb kiberbiztonsági híreket
Maradjon egy lépéssel a kiberveszélyek előtt a Naunet szakértői blogbejegyzéseivel! Ismerje meg a legújabb védelmi trendeket, technikákat és technológiákat, hogy növelhesse vállalkozása biztonságát. Csatlakozzon közösségünkhöz, és fejlődjön minden bejegyzéssel!

Megfelelés-vezérelt pentest, PTaaS és TLPT összehasonlítása: melyik behatolástesztelési stratégia illik vállalkozása rendszereihez és kockázataihoz?

Hogyan kapcsolja össze az együttműködés, az MI-támogatás és az architektúra-szemlélet a penetrációs tesztelést a változó rendszerekkel és kockázatokkal.

Az OpenClaw egy környezetben kapcsolja össze az üzeneteket, webes hozzáférést, eszközöket és hitelesítő adatokat. Ez a kényelem egyben biztonsági kockázat.

Az Evilginx 3 használata egyéni tanúsítványokkal
Két megoldás az Evilginx 3 közösségi kiadásának saját, akár wildcard TLS-tanúsítványokkal való használatára engedélyezett tesztelés során.

Egy red team felmérés során végzett adathalászat-szimuláció tanulságai a spamszűrőkről, a levelezési infrastruktúráról és a kézbesítésről.

Kevésbé feltűnő, mint az Nmap: ShadowProbe
A ShadowProbe több célpontra tervezett, kizárólag TCP-alapú portszkenner beépített ütemezővel, akár többhetes vizsgálatokhoz.